Komputer Kuantum vs secp256k1: Seberapa Nyata Ancamannya?
Lanjutan dari tulisan cara kerja private key Bitcoin.
Di artikel sebelumnya kita melihat keamanan Bitcoin bertumpu pada satu kenyataan: dari public key
K, praktis mustahil kembali ke private key k, karena memecahkan
Kata kuncinya adalah “mustahil secara klasik”. Komputer kuantum bermain dengan aturan yang berbeda. Jadi, apakah komputer kuantum bisa membobol secp256k1? Jawaban jujurnya: secara teori ya, secara praktik belum. Mari kita lihat mengapa.
1. Seberapa kuat secp256k1 di dunia klasik?
Serangan klasik terbaik terhadap ECDLP (misalnya metode Pollard’s rho) butuh sekitar akar dari order kurva:
Angka
2. Algoritma Shor: pembobol sebenarnya
Ancaman nyata bukan sekadar “komputer yang lebih cepat”, melainkan algoritma Shor (1994). Shor mengubah persoalan seperti faktorisasi dan logaritma diskret dari eksponensial menjadi polinomial. Pada komputer kuantum yang cukup besar dan stabil, mencari
k dari K menjadi:— yaitu dari
Perhatikan asimetrinya terhadap serangan klasik:
import math

bits = 256
klasik = 2 ** (bits // 2)          # ~ akar(n), Pollard's rho
kuantum = bits ** 3                 # orde kasar algoritma Shor

print("Langkah klasik  : 2^%d" % (bits // 2))
print("Langkah kuantum : ~%s" % f"{kuantum:,}")
print("Rasio (log2)    : ~%.0f bit lebih mudah" %
      (math.log2(klasik) - math.log2(kuantum)))
Langkah klasik  : 2^128
Langkah kuantum : ~16,777,216
Rasio (log2)    : ~104 bit lebih mudah
Perbedaan yang menganga inilah inti persoalannya.
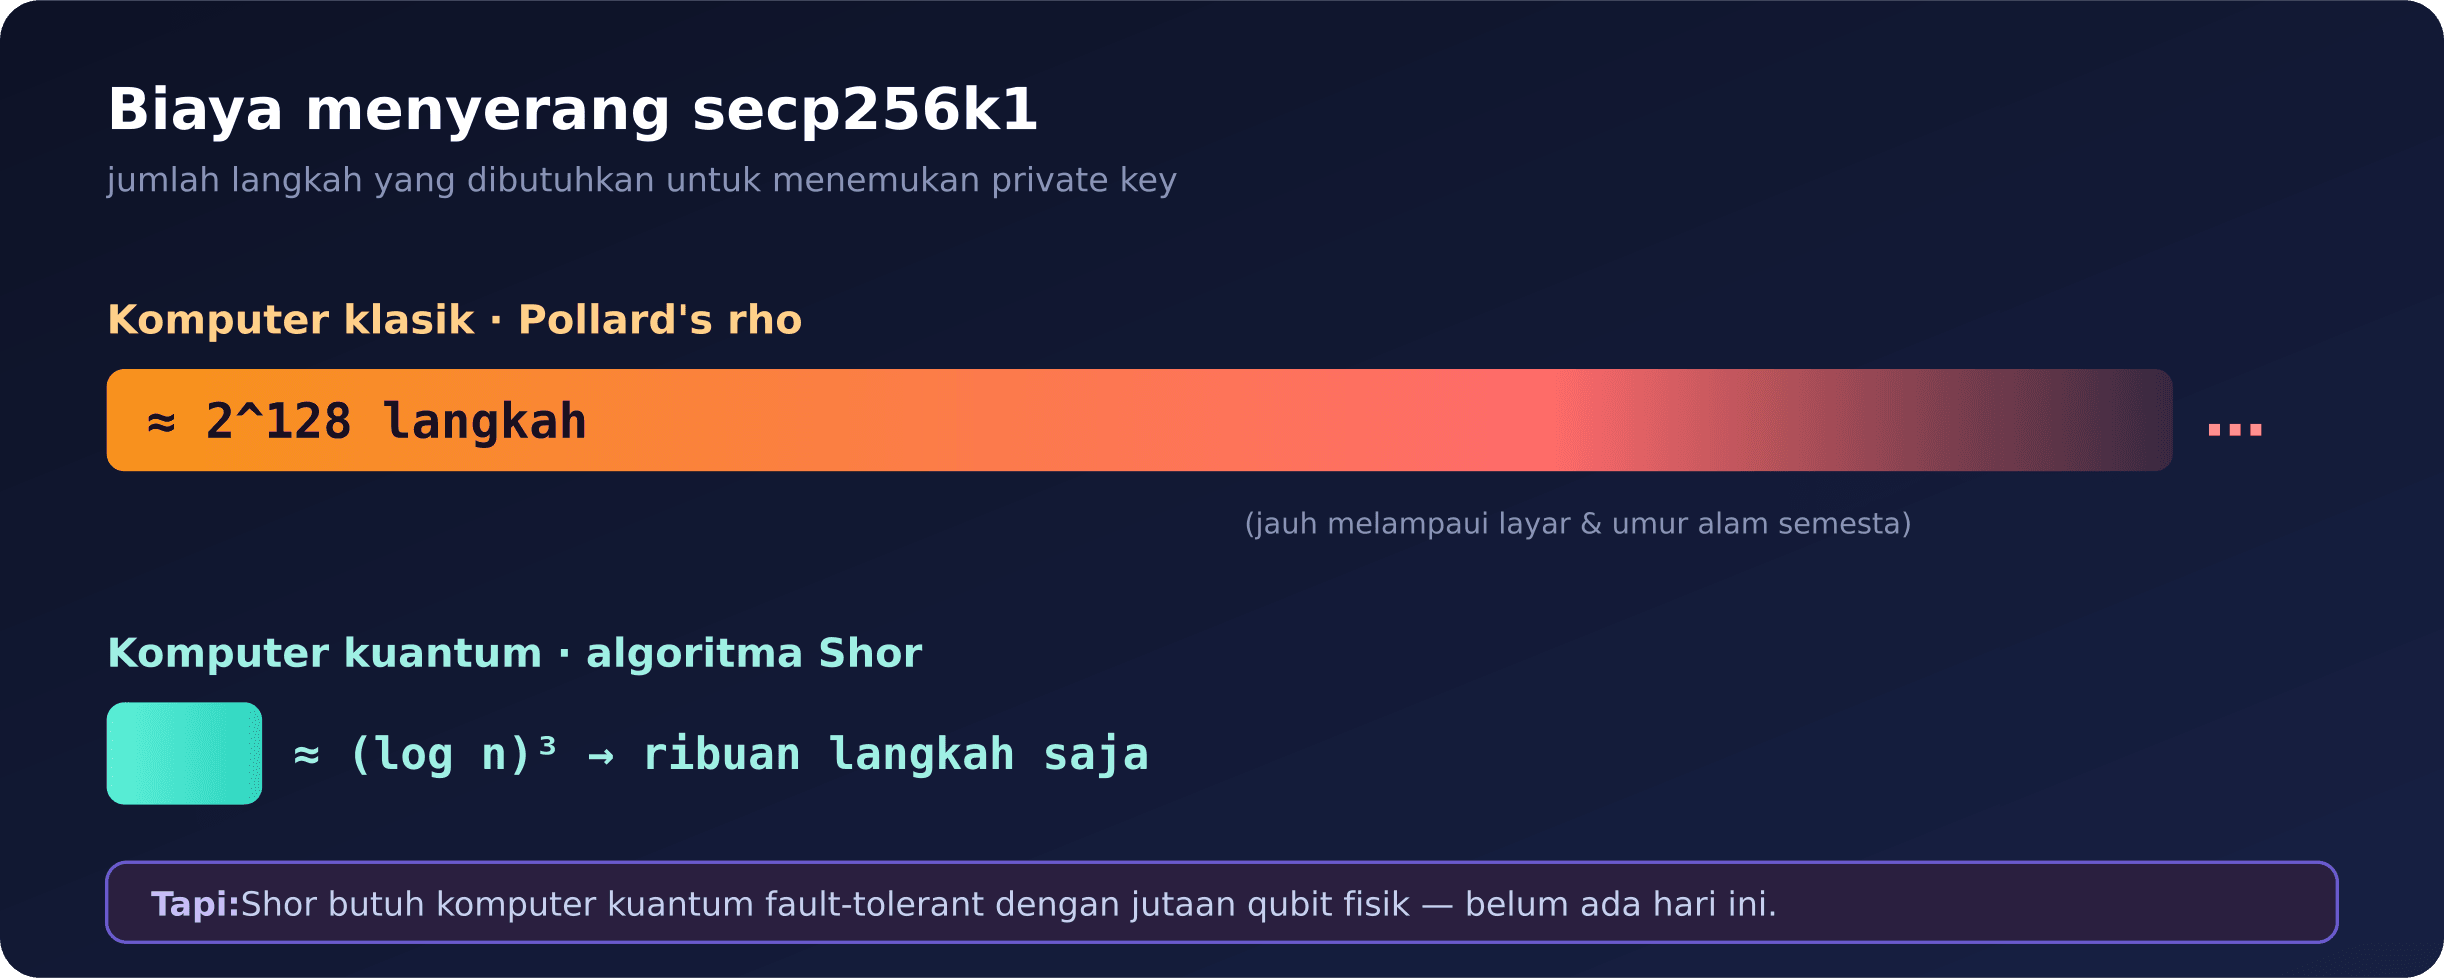
Serangan klasik butuh sekitar
3. Lalu kenapa Bitcoin belum jebol hari ini?
Karena algoritma Shor butuh komputer kuantum yang sangat besar dan toleran terhadap kesalahan (fault-tolerant) — sesuatu yang belum ada.
- Qubit nyata (“fisik”) sangat berisik dan cepat kehilangan informasi (dekoherensi).
- Agar stabil, ribuan qubit fisik harus digabung menjadi satu qubit “logis” yang andal lewat koreksi galat.
- Estimasi riset menyebutkan: membobol ECC 256-bit butuh ribuan qubit logis, yang berarti jutaan qubit fisik berkualitas tinggi.
Komputer kuantum terbaik saat ini masih di kisaran ratusan hingga ribuan qubit fisik yang berisik — jauh, jauh dari kebutuhan itu. Jadi tidak ada yang bisa mencuri koin Anda dengan komputer kuantum hari ini.
4. Grover dan sisi hashing
Ada algoritma kuantum kedua yang sering disebut: algoritma Grover. Grover mempercepat pencarian “brute force” secara kuadratik:
Grover relevan untuk fungsi hash (SHA-256) yang dipakai saat menambang dan membuat alamat. Tapi kabar baiknya: memangkas 256-bit menjadi 128-bit masih sangat aman. Artinya, bagian hashing Bitcoin relatif tahan kuantum. Titik lemahnya ada di tanda tangan ECDSA, bukan di hash.
5. Nuansa penting: kapan public key Anda terekspos?
Ini sering disalahpahami. Untuk alamat Bitcoin modern (tipe P2PKH / SegWit), yang Anda bagikan bukan public key mentah, melainkan hash dari public key:
Public key asli baru terungkap ke jaringan saat Anda membelanjakan koin dari alamat itu. Konsekuensinya:
- Alamat yang belum pernah dipakai mengirim → public key-nya masih tersembunyi di balik hash, jadi punya lapisan perlindungan ekstra (dan Grover terhadap hash masih aman).
- Alamat yang sudah dipakai ulang / public key yang sudah terekspos (termasuk format lama P2PK) → lebih rentan bila komputer kuantum skala Shor suatu hari tersedia.
- Saat sebuah transaksi disiarkan, ada jeda antara public key terungkap dan transaksi terkonfirmasi — jeda inilah yang secara teori bisa diserang di era kuantum.
Pelajaran praktisnya hari ini sederhana: jangan memakai ulang alamat.
6. Jalan keluar: kriptografi pasca-kuantum
Kalau komputer kuantum skala besar akhirnya datang, Bitcoin (dan hampir semua sistem internet) perlu berpindah ke Post-Quantum Cryptography (PQC) — skema yang tahan terhadap Shor maupun Grover. Kandidatnya antara lain:
- Berbasis lattice — mis. CRYSTALS-Dilithium (sudah distandardisasi NIST).
- Berbasis hash — mis. SPHINCS+ dan Lamport signatures (hanya mengandalkan keamanan fungsi hash).
Mengadopsinya ke Bitcoin bukan sekadar ganti pustaka: butuh perubahan protokol (soft/hard fork) dan konsensus komunitas yang luas. Itu pekerjaan besar, tapi ada banyak waktu selama komputer kuantum yang relevan belum eksis.
Penutup
- secp256k1 aman terhadap komputer klasik —
terlalu besar. - Secara teori, algoritma Shor mematahkan ECDSA dan bisa menurunkan private key dari public key.
- Secara praktik, itu butuh jutaan qubit fisik berkualitas tinggi yang belum ada.
- Grover hanya memangkas keamanan hash setengahnya — masih aman.
- Mitigasi jangka panjang: kriptografi pasca-kuantum; mitigasi hari ini: jangan pakai ulang alamat.
Jadi, komputer kuantum vs secp256k1 bukan pertarungan hari ini, melainkan perlombaan jangka panjang — antara kemajuan perangkat keras kuantum dan kesiapan kita berpindah ke kriptografi yang baru.